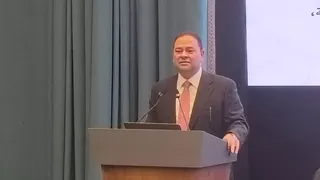
كشف شريف حازم، وكيل محافظ البنك المركزي المصري للأمن السيبراني، عن تطوير الإصدار الثاني من الإطار التنظيمي للأمن السيبراني للقطاع المصرفي، ليضم 38 معياراً، مع إدخال آليات جديدة لتقييم المخاطر وفقاً لطبيعة كل مؤسسة وحجمها، بدلاً من تطبيق ضوابط موحدة على جميع البنوك دون مراعاة اختلاف أحجامها وإمكاناتها.
وقال حازم، خلال مشاركته في مؤتمر بافيكس 2026، إن البنك المركزي حرص في الإصدار الجديد على تبني منهجية أكثر مرونة في تطبيق معايير الأمن السيبراني، بحيث تتناسب المتطلبات مع حجم البنك وطبيعة المخاطر التي يتعرض لها، موضحاً أنه لا يمكن التعامل مع بنك كبير يخدم عشرات الملايين من العملاء بالطريقة نفسها التي يتم بها التعامل مع مؤسسة مصرفية صغيرة.